

INDODAX Perkuat Keamanan Siber Hadapi Ancaman AI
1,6 Juta Aktivitas Serangan Siber Terdeteksi Menyasar Indonesia, INDODAX Tekankan Pentingnya Cyber Resilience dan Perlindungan Aset Digital
 Syafrian Prawira

JAKARTA, LINTASTIMURMEDIA.COM – Ancaman keamanan siber terhadap industri keuangan digital terus berkembang seiring pesatnya transformasi teknologi, meningkatnya pemanfaatan kecerdasan buatan (Artificial Intelligence/AI), serta semakin kompleksnya modus kejahatan digital. Kondisi tersebut menuntut penyedia layanan aset kripto untuk tidak hanya memperkuat sistem pertahanan, tetapi juga membangun kemampuan mendeteksi, merespons, dan memulihkan gangguan keamanan secara cepat dan terukur.
CEO INDODAX, William Sutanto, menegaskan bahwa kecepatan mendeteksi sekaligus merespons serangan siber merupakan salah satu faktor krusial dalam menjaga keamanan aset dan kepercayaan konsumen. Menurutnya, perkembangan teknologi AI dan potensi komputasi masa depan telah menghadirkan tantangan baru bagi industri keuangan digital, sehingga sistem keamanan harus terus beradaptasi menghadapi pola ancaman yang semakin dinamis.

Peringatan tersebut bukan tanpa dasar. Berdasarkan data FortiGuard Labs, sekitar 1,6 juta aktivitas serangan siber terdeteksi menyasar Indonesia dalam kurun waktu 24 jam pada Senin (9/11/2026). Angka tersebut menjadi gambaran tingginya intensitas ancaman digital yang perlu mendapat perhatian serius dari seluruh sektor, terutama industri yang mengelola transaksi keuangan dan aset digital.
Sektor perbankan, keuangan, dan asuransi tercatat menjadi sasaran terbesar dengan sekitar 761 ribu aktivitas serangan. Sementara itu, sektor teknologi menempati posisi berikutnya dengan sekitar 386 ribu aktivitas. Perlu dipahami bahwa angka tersebut merupakan jumlah aktivitas serangan yang terdeteksi oleh sistem pemantauan, bukan jumlah insiden kebocoran data atau keberhasilan peretasan yang telah terkonfirmasi.
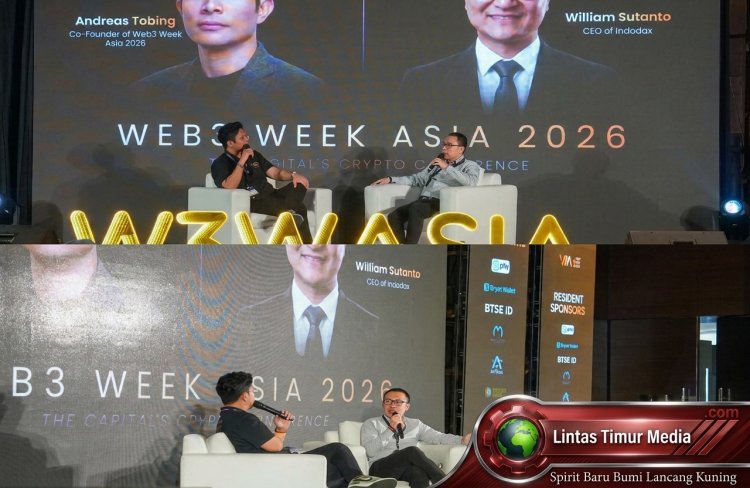
William menyampaikan pandangan tersebut dalam diskusi Web3 Week Asia di Jakarta, Rabu (11/11/2026). Dalam forum tersebut, ia menilai industri keuangan digital perlu melakukan perubahan paradigma dalam membangun sistem keamanan siber. Pendekatan yang selama ini berorientasi pada pencegahan serangan harus diperluas dengan membangun ketahanan sistem agar organisasi tetap mampu beroperasi, mengendalikan risiko, dan memulihkan layanan ketika ancaman keamanan terjadi.
“Di era cyber pandemic di mana pelaku kejahatan siber memanfaatkan AI generatif dan otomatisasi masif, pertanyaan industri hari ini bukan lagi ‘apakah suatu sistem bisa diserang’, melainkan ‘seberapa cepat dan tangguh organisasi merespons serta memitigasi ketika anomali terdeteksi’. Kunci utamanya adalah resilience dan arsitektur pengamanan berlapis yang memastikan aset nasabah tetap aman saat ancaman terjadi,” ujar William.
Lebih lanjut, William mengingatkan masyarakat agar tidak mudah terpengaruh oleh klaim yang menyebut suatu sistem digital sepenuhnya kebal terhadap peretasan. Menurutnya, tidak ada infrastruktur teknologi buatan manusia yang dapat menjamin keamanan secara absolut. Karena itu, penguatan sistem harus dilakukan secara berkelanjutan melalui evaluasi, pengawasan, pembaruan teknologi, serta penerapan prosedur mitigasi risiko yang disiplin.
Self-Custody dan Bursa Kripto, Kenali Perbedaan Risiko Penyimpanan Aset Digital
Di tengah maraknya fear, uncertainty, and doubt (FUD) atau ketakutan, ketidakpastian, dan keraguan yang berkembang di kalangan investor ritel, William turut menjelaskan perbedaan karakteristik risiko antara penyimpanan aset secara mandiri melalui cold wallet dan penyimpanan aset melalui bursa kripto berizin.
Menurutnya, pengguna yang memilih metode self-custody mempunyai kendali langsung terhadap aset digital yang dimiliki. Namun, kendali tersebut sekaligus membawa tanggung jawab besar dalam menjaga private key dan seed phrase, yang menjadi informasi krusial untuk mengakses serta mengendalikan aset kripto.
“Dalam self-custody, pengguna memiliki kendali sekaligus tanggung jawab penuh terhadap private key atau seed phrase. Jangan pernah menyimpannya sembarangan secara digital atau memberikannya kepada pihak lain dan wajib waspada terhadap modus penipuan baru, seperti manipulasi alamat transaksi (address poisoning). Sementara bagi pengguna yang memilih bursa, tugas kami sebagai operator berizin adalah memastikan protokol kehati-hatian (prudence) diterapkan tanpa kompromi,” tambah William.
Pernyataan tersebut menegaskan bahwa setiap metode penyimpanan aset digital memiliki karakteristik dan konsekuensi risiko yang berbeda. Pada sistem self-custody, keamanan sangat bergantung pada kemampuan pengguna melindungi kredensial akses. Sementara itu, pengguna bursa kripto perlu memahami mekanisme perlindungan, tata kelola, serta prosedur keamanan yang diterapkan oleh penyedia layanan.
Oleh karena itu, investor tidak cukup hanya mempertimbangkan kemudahan transaksi atau potensi keuntungan investasi. Pemahaman terhadap mekanisme penyimpanan, perlindungan akses, dan risiko keamanan harus menjadi bagian dari pertimbangan sebelum memilih layanan aset digital.
William juga mengingatkan pentingnya menjaga kerahasiaan informasi akses dan memastikan setiap transaksi dilakukan melalui saluran resmi. Kehati-hatian tersebut menjadi semakin relevan mengingat modus penipuan digital terus berkembang, termasuk teknik manipulasi komunikasi dan penyamaran identitas yang dapat mengecoh pengguna.
INDODAX Terapkan Sistem Keamanan Berlapis dan Mekanisme Circuit Breaker
Sebagai bagian dari pengelolaan risiko dan perlindungan aset konsumen, INDODAX menyatakan menerapkan prinsip manajemen risiko konservatif melalui sistem pengamanan berlapis. Pendekatan tersebut diarahkan untuk mengantisipasi potensi gangguan, mengidentifikasi aktivitas tidak wajar, serta membatasi dampak yang mungkin timbul apabila ditemukan indikasi ancaman terhadap infrastruktur digital perusahaan.
Salah satu mekanisme yang diungkapkan perusahaan adalah penerapan circuit breaker atau mekanisme penghentian sementara operasional gerbang transaksi ketika sistem mendeteksi anomali pada infrastruktur sekunder maupun indikasi intrusi siber.
Langkah penghentian sementara tersebut dimaksudkan untuk memberikan ruang bagi tim terkait melakukan pemeriksaan dan audit integritas sistem secara menyeluruh sebelum layanan kembali dioperasikan. Dengan demikian, keputusan untuk memulihkan aktivitas transaksi dapat dilakukan berdasarkan hasil evaluasi keamanan, bukan semata-mata mengejar keberlangsungan operasional.
Dalam perspektif keamanan teknologi informasi, mekanisme tersebut merupakan bagian dari pendekatan cyber resilience atau ketahanan siber. Konsep ini tidak hanya menitikberatkan pada kemampuan mencegah serangan, tetapi juga mencakup kesiapan organisasi dalam mendeteksi gangguan, mengendalikan dampak, mempertahankan fungsi penting, serta memulihkan layanan secara terkendali.
Bagi industri aset kripto, penerapan ketahanan siber memiliki arti strategis karena aktivitas perdagangan berlangsung dalam ekosistem digital yang saling terhubung. Gangguan terhadap sistem transaksi, pengelolaan akses, maupun infrastruktur pendukung berpotensi memengaruhi pengalaman dan kepercayaan pengguna.
Karena itu, penguatan keamanan tidak dapat hanya bertumpu pada satu teknologi atau satu lapisan perlindungan. Diperlukan kombinasi pengawasan, tata kelola, pengendalian akses, evaluasi berkala, serta kesiapan menghadapi insiden agar perlindungan aset konsumen tetap menjadi prioritas.
Hadapi Ancaman Siber Berbasis AI, INDODAX Kembangkan Pendekatan Fighting AI with AI
William juga memaparkan arah penguatan keamanan internal INDODAX dalam menghadapi perkembangan ancaman siber pada masa mendatang. Menurutnya, meningkatnya pemanfaatan kecerdasan buatan oleh pelaku kejahatan digital menuntut industri untuk mengembangkan kemampuan pertahanan yang sepadan.
Pengawasan keamanan yang hanya mengandalkan pemeriksaan manual dinilai tidak lagi memadai untuk menghadapi pola serangan yang semakin cepat, otomatis, dan kompleks. Oleh sebab itu, pemanfaatan teknologi AI dalam sistem pertahanan menjadi salah satu pendekatan yang perlu dikembangkan, termasuk melalui konsep fighting AI with AI atau menghadapi ancaman AI dengan teknologi AI.
Melalui pendekatan tersebut, teknologi kecerdasan buatan dapat dimanfaatkan untuk membantu mengidentifikasi pola aktivitas tidak normal, mempercepat analisis ancaman, serta mendukung proses deteksi dini terhadap potensi serangan. Meski demikian, penerapannya tetap membutuhkan pengawasan manusia, tata kelola yang kuat, dan evaluasi berkelanjutan agar keputusan keamanan dapat dipertanggungjawabkan.
Perkembangan teknologi juga menunjukkan bahwa tantangan keamanan digital tidak berhenti pada ancaman yang terjadi saat ini. Industri perlu mengantisipasi perubahan pola serangan, termasuk kemungkinan munculnya teknologi komputasi masa depan yang dapat memengaruhi standar perlindungan sistem kriptografi dan keamanan informasi.
Dalam konteks tersebut, investasi pada teknologi keamanan, peningkatan kompetensi sumber daya manusia, serta penguatan prosedur respons insiden menjadi bagian penting dari strategi jangka panjang perusahaan aset digital.
“Tujuan utama konsumen berinvestasi di aset kripto adalah meraih pertumbuhan nilai finansial dengan tenang. Ketenangan tersebut hanya bisa hadir apabila keamanan menjadi fondasi dasar yang tidak pernah ditawar. Bagi kami, perlindungan aset konsumen tetap menjadi komitmen utama dalam pengembangan layanan aset digital,” tutup William.

INDODAX Ingatkan Pengguna Aktifkan 2FA dan Waspadai Modus Penipuan Kripto
Selain penguatan infrastruktur keamanan dari sisi penyedia layanan, INDODAX juga mengingatkan bahwa perlindungan aset digital membutuhkan partisipasi aktif setiap pengguna. Kesadaran keamanan individu menjadi salah satu lapisan penting dalam mencegah pencurian kredensial, penyalahgunaan akun, hingga penipuan yang mengatasnamakan platform aset kripto.
Pengguna disarankan mengaktifkan autentikasi dua faktor atau two-factor authentication (2FA) sebagai lapisan perlindungan tambahan pada akun. Selain itu, kerahasiaan kode one-time password (OTP), PIN, kata sandi, serta seed phrase harus dijaga dan tidak diberikan kepada siapa pun, termasuk pihak yang mengaku sebagai petugas layanan pelanggan.
Pengguna juga perlu membiasakan diri memeriksa alamat dompet tujuan sebelum mengirim aset digital. Langkah verifikasi ini penting karena transaksi aset kripto pada umumnya memiliki karakteristik yang tidak mudah dibatalkan setelah dikonfirmasi pada jaringan blockchain.
Kewaspadaan terhadap phishing atau penipuan melalui tautan dan komunikasi palsu juga perlu ditingkatkan. Pelaku kejahatan dapat menyamar sebagai pihak resmi untuk memperoleh informasi sensitif maupun mengarahkan korban ke situs atau aplikasi palsu.
Selain phishing, masyarakat perlu memahami modus address poisoning, yakni teknik penipuan yang memanfaatkan alamat dompet dengan susunan karakter menyerupai alamat transaksi yang pernah digunakan korban. Pelaku biasanya berharap pengguna keliru menyalin alamat dari riwayat transaksi dan mengirimkan aset ke alamat yang dikendalikan penipu.
Karena itu, setiap transaksi perlu melalui pemeriksaan berlapis, mulai dari memastikan keaslian saluran komunikasi, memverifikasi alamat tujuan secara menyeluruh, hingga memastikan informasi transaksi sesuai sebelum melakukan konfirmasi.
Pada akhirnya, meningkatnya ancaman keamanan siber menjadi pengingat bahwa perlindungan industri aset kripto tidak dapat dibebankan hanya kepada penyedia layanan. Perusahaan perlu terus memperkuat teknologi, tata kelola, dan kemampuan respons insiden, sementara pengguna harus membangun kebiasaan digital yang aman dan disiplin.
Di tengah perkembangan kecerdasan buatan dan transformasi ekonomi digital, keamanan bukan sekadar fitur tambahan, melainkan fondasi utama dalam membangun kepercayaan masyarakat terhadap ekosistem aset digital. Kolaborasi antara penyedia layanan, regulator, pelaku industri, dan pengguna menjadi elemen penting untuk menciptakan lingkungan transaksi kripto yang lebih tangguh, bertanggung jawab, dan berkelanjutan.